12.10.2026 10:22
Sabah bilgisayarını açan bir çalışan, kurumsal e-posta hesabına girerken yalnızca işyerinin iletişim sistemine bağlanmaz. Aynı zamanda müşterilerle, çalışma arkadaşlarıyla ve yöneticileriyle kurduğu ilişkilerin kayıtlarını da açar. O hesabın içinde işin akışı kadar çalışanın gündelik hayatından izler de bulunabilir. Dolayısıyla bir e-posta kutusunu denetlemek, bir teknik sistemi kontrol etmenin ötesinde, insanın iletişim alanına müdahale etmektir. Kişisel Verileri Koruma Kurulunun 8 Ekim 2026 tarihli ve 33394 sayılı Resmî Gazete’de yayımlanan, 16 Eylül 2026 tarihli ve 2026/2035 sayılı İlke Kararı, çalışma hayatının tam da bu hassas sınırına dikkat çekiyor. Kurumsal e-posta hesapları ve işin yürütülmesinde kullanılan diğer iletişim kanallarının denetlenmesine ilişkin kararın merkezinde, işverenin yönetim hakkı ile çalışanın temel hakları arasında kurulması gereken denge bulunuyor.
İşverenin bilgi güvenliğini sağlaması, ticari sırlarını koruması ve işin düzenli yürütülmesini gözetmesi elbette anlaşılabilir ihtiyaçlardır. Ancak bu ihtiyaçlar, kullanılan her denetim yöntemini kendiliğinden haklı kılmaz. Bir hesabın kurumsal olması, içindeki bütün iletişimin sınırsız biçimde incelenebileceği anlamına gelmez.
Özel kullanım kuralları
Çalışma hayatında sık karşılaşılan bir yaklaşım vardır: Bilgisayar işyerine aitse, e-posta adresi şirketin uzantısını taşıyorsa ve iletişim iş saatlerinde gerçekleşiyorsa işverenin her şeye erişebileceği düşünülür. Oysa mülkiyet ile mahremiyet aynı soruya cevap vermez. Cihazın kime ait olduğu, çalışanın haklarının nerede başlayıp nerede bittiğini tek başına belirleyemez. İşverenin bir yazışmaya teknik olarak ulaşabilmesi de o yazışmayı incelemek için yeterli hukuki gerekçe değildir.
Kurulun kararı bu ayrımı somutlaştırıyor: Özel kullanım kuralları açık olmalı; teknik erişim imkânı kişisel hesaplara serbest erişim sayılmamalı; içerik incelemesi kural olarak somut şüphe veya belirli bir olayla bağlantılı meşru amaçla sınırlandırılmalıdır. Genel ve sürekli içerik incelemelerinden kaçınılması da özellikle vurgulanıyor. Bu yaklaşım, işyerlerinde denetimin gerekçesini daha dikkatli düşünmeyi gerektiriyor. Hangi sorun araştırılıyor? Hangi verilere gerçekten ihtiyaç var? Aynı sonuca daha az müdahaleci bir yöntemle ulaşılabilir mi? Denetimin nerede sona ereceği belli mi? Bu soruların cevabı verilmeden açılan her e-posta kutusu, kurum açısından yeni bir hukuki ve yönetsel sorun doğurabilir.
İmza yeterli değil
İnsan kaynakları uygulamalarında çalışanlara çok sayıda belge imzalatılır. İş sözleşmesi, iç yönetmelik, bilgi güvenliği taahhüdü, aydınlatma metni… Ancak bir belgenin imzalanmış olması ile içeriğinin çalışan tarafından anlaşılması arasında önemli bir mesafe bulunabilir. “Kurumsal hesaplar denetlenebilir” şeklindeki genel bir ifade, çalışana gerçekte ne anlatmaktadır? Yazışmaların tamamının okunabileceğini mi? Yalnızca güvenlik kayıtlarının inceleneceğini mi? Kimlerin erişeceğini, kayıtların ne kadar saklanacağını veya disiplin sürecinde kullanılabileceğini mi? Çalışan bu soruların cevaplarını bilmiyorsa, bilgilendirme sürecinin niteliği yeniden ele alınmalıdır.
Benzer biçimde, iş ilişkisi içinde alınan açık rıza da otomatik bir güvence olarak görülmemelidir. İşini kaybetme veya yöneticisiyle sorun yaşama kaygısı taşıyan bir kişinin verdiği onayın ne ölçüde özgür olduğu dikkatle değerlendirilmelidir. Kurumsal uyum, çalışandan mümkün olduğunca geniş bir izin almak üzerine kurulamaz.
Burada insan kaynaklarının görevi yalnızca belge hazırlamak değildir. Denetim uygulamalarını çalışanların anlayabileceği bir dille açıklamak, sorulara cevap vermek ve uygulama ile yazılı kurallar arasındaki tutarlılığı sağlamak da bu görevin parçasıdır.
Denetim sınırları
Dijital araçlar yöneticilere giderek daha geniş bir görünürlük sağlıyor. Ancak görünürlük arttıkça yönetimin niteliğinin de artacağı varsayımı sorgulanmalıdır. Çalışanın sürekli izlenebileceğini düşünmesi; soru sorma, hata bildirme ve görüşünü açıkça ifade etme davranışlarını etkileyebilir. Her yazışmanın ileride aleyhine kullanılabileceği kaygısı, işyerindeki iletişimi daha temkinli ve daha kapalı hâle getirebilir. Dolayısıyla, denetimin sınırları, yalnızca hukuki uyum bakımından değil, kurum kültürü bakımından da önemlidir. Güvenli bir işyeri, çalışanların bütün iletişimine ulaşabilen işyeri olarak tanımlanamaz. Bilgiyi korurken çalışanların haklarını da gözeten bir yönetim anlayışına ihtiyaç vardır. İşverenler açısından asıl ihtiyaç, gerekçesi, kapsamı ve sorumluları belli bir denetim düzeni oluşturmaktır. İnsan kaynakları profesyonelleri de bu düzenin çalışanlara anlaşılır biçimde aktarılmasında merkezi bir rol üstlenmelidir. Dijitalleşen çalışma hayatında insana yakışır işin bir boyutu da mahremiyetin korunmasıdır. Çalışan, emeğini sunarken temel haklarını işyerinin kapısında bırakmaz. İşverenin yönetim hakkı da bu haklarla birlikte kullanılır.
uzmanpara yazarları
 Levent Köprülü
Yerliler yeniden yükselişe geçti
 Cem Kılıç
Kurumsal e-postada çalışan mahremiyeti
 Zeynep Aktaş
Tasfiye yabancı sermayenin girişini artıracak
 Dr. İnanç A. Sözer
Göle maya çalınırken şirketler ne yapacak?
 Prof. Dr. Sefer Şener
Ekonomide büyüme devam ediyor
 Cüneyt Paksoy
Piyasalarda karar zamanı
ÖNE ÇIKAN HABERLER
-
 Cevdet Yılmaz: Fon ara ödemeleri bu ay yapılacak! İşte yatırımcılar için 3 kaynak...
Cumhurbaşkanı Yardımcısı Cevdet Yılmaz, fon soruşturmasından etkilenen yatırımcılara yapılacak ödemelere ilişkin yeni detayları açıkladı. Ödemelerin kanun teklifinin yasalaşmasının ardından ekim ayı içinde başlayabileceğini belirten Yılmaz, yatırımcılar için üç ayrı kaynaktan finansman sağlanacağını ve süreçte kamu kaynağı kullanılmayacağını söyledi.
-
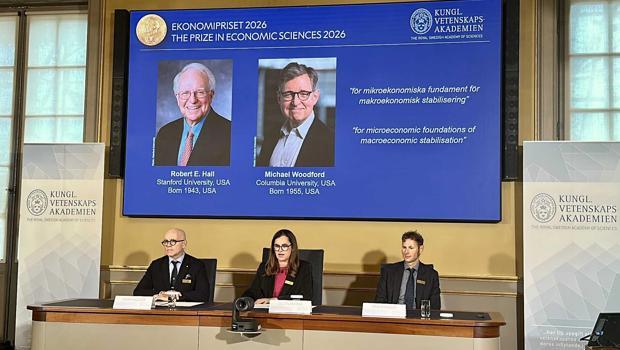 2026 Nobel Ekonomi Ödülü’nün sahipleri belli oldu!
2026 Nobel Ekonomi Ödülü, makroekonomik istikrar politikalarının mikroekonomik temellerine yönelik çalışmaları nedeniyle ABD’li ekonomistler Robert E. Hall ve Michael Woodford’a verildi. İki ekonomistin çalışmaları, ekonomik krizlerle mücadelede para ve maliye politikalarının daha etkin kullanılmasına katkı sağladı.
-
 Volkswagen’de sert düşüş! Rakamlar dikkat çekti
Alman otomotiv devi Volkswagen Grubu’nun küresel araç teslimatlarında dikkat çeken bir gerileme yaşandı. Özellikle iki büyük pazardaki sert kayıplar satış rakamlarına yansırken Avrupa’daki elektrikli araç talebi farklı bir tablo ortaya koydu. İşte otomotiv devinin açıkladığı son rakamlar…
-
 Küresel piyasalarda kritik hafta! Gözler ABD verilerinde
Küresel piyasalar, jeopolitik riskler ve enerji fiyatlarındaki dalgalanmaların gölgesinde yeni haftaya başladı. ABD ile Rusya arasındaki enerji anlaşması petrol fiyatlarını aşağı çekerken, dünya borsalarında karışık bir seyir öne çıktı. Yatırımcıların odağında ise bu hafta açıklanacak enflasyon verileri, Fed`in faiz politikası ve şirket bilançoları bulunuyor.
RAPORLAR & ANALİZLER
-
ANALİZ- Günlük Küresel Piyasalar Raporu (Deniz Yatırım) [FNC-NEWS]
https: ... -
ANALİZ- S&P 500 Endeksi (QNB Invest) [FNC-NEWS]
S&P 500 Endeksi için günlük değişim %0.46 yükselişle ... -
ANALİZ- Ham Petrol Fiyatları (QNB Invest) [FNC-NEWS]
ABD Başkanı Trump, bu hafta Hürmüz Boğazı ... -
ANALİZ- Altın Fiyatları (QNB Invest) [FNC-NEWS]
Fed Başkanı Warsh'ın son konuşmasında şahinvari ...
